
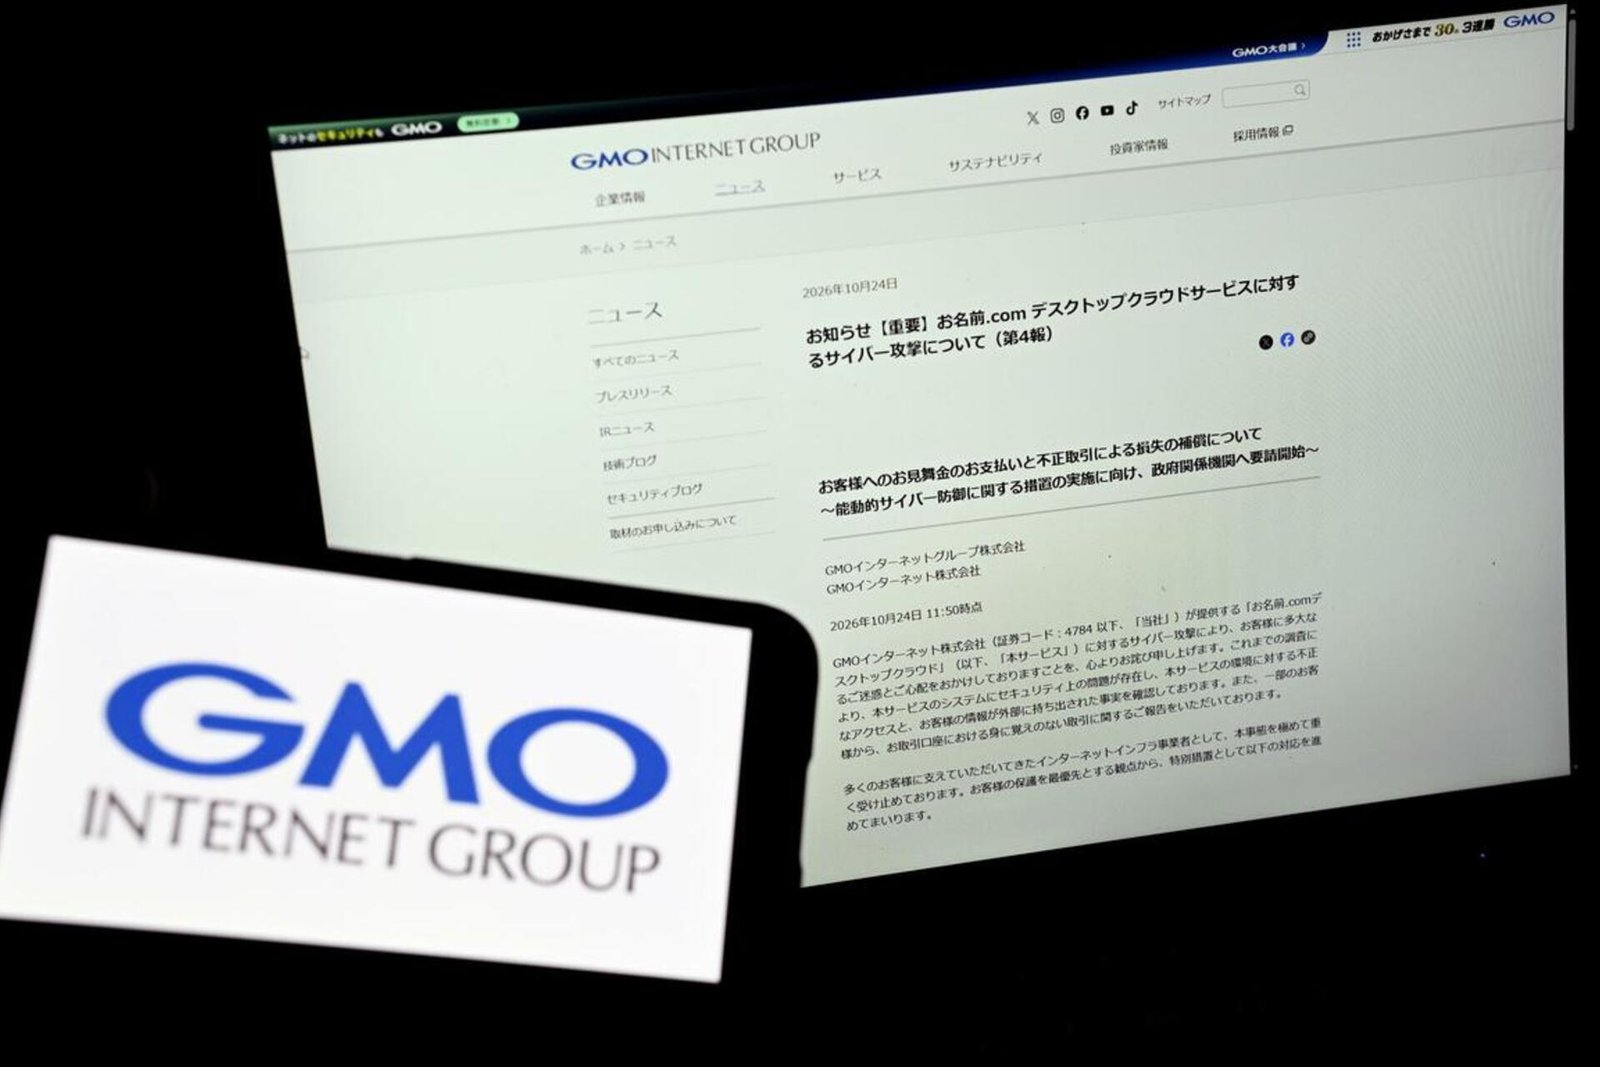
La primera ministra Sanae Takaichi ha ordenado la preparación de un paquete de emergencia de ciberseguridad tras una oleada de ataques a empresas japonesas, incluido el grupo GMO Internet. El CEO Masatoshi Kumagai admitió que ingenieros internos habían alertado de vulnerabilidades antes del ataque.
GMO solicitó al gobierno la aplicación de medidas de “defensa cibernética activa” después de que un servicio de trading de divisas sufriera accesos no autorizados. Se filtró información de clientes y se realizaron transacciones fraudulentas. La empresa ha prometido reembolsar las pérdidas y pagar 5.000 yenes a los afectados.
Kumagai reconoció en su blog que la respuesta interna fue insuficiente en profundidad y velocidad. El incidente ha puesto de relieve la vulnerabilidad de la infraestructura digital japonesa y la necesidad de una mayor coordinación entre el sector privado y el Estado.
Varios ministerios y agencias han emitido alertas en las últimas semanas tras una serie de filtraciones de datos. El caso de GMO es uno de los más graves recientes y ha generado críticas por la demora en actuar sobre las advertencias internas.
El gobierno estudia ahora medidas de emergencia que podrían incluir mayores facultades de defensa activa y apoyo técnico a empresas estratégicas. El episodio refuerza el debate sobre la ciberseguridad nacional en un contexto de crecientes amenazas y de transformación de la política de defensa de Japón.

Deja una respuesta
Lo siento, debes estar conectado para publicar un comentario.